SAML-Einrichtungsleitfaden für die iGrafx Identity Solution
SAMLSAML Ein XML-basierter Standard für den Austausch von Authentifizierungs- und Autorisierungsdaten zwischen einem Identitätsanbieter und einem Dienstanbieter. Process360 Live unterstützt SAML 2.0 für SSO. (Security Assertion Markup Language) ermöglicht Single Sign-On zwischen Dienstanbietern (Anwendungen, die eine Authentifizierung erfordern) und Identitätsanbietern (Anwendungen, die sie bereitstellen). Bei SSOSSO Ein Authentifizierungsverfahren, bei dem sich Benutzer einmal bei einem Identitätsanbieter anmelden und dann auf Process360 Live zugreifen, ohne ihre Anmeldedaten erneut einzugeben. über die iGrafx IdentityiGrafx Identity Der Identitäts- und Zugriffsverwaltungsdienst von iGrafx, der die Authentifizierung zwischen den Identitätsanbietern der Kunden und den Komponenten von Process360 Live vermittelt. Solution ist die iGrafx IdentityiGrafx Identity Der Identitäts- und Zugriffsverwaltungsdienst von iGrafx, der die Authentifizierung zwischen den Identitätsanbietern der Kunden und den Komponenten von Process360 Live vermittelt. Solution der Dienstanbieter, und Ihre Microsoft Entra ID, Ihr ADFS-Server oder Ihre Okta-Instanz ist der Identitätsanbieter.
Überblick
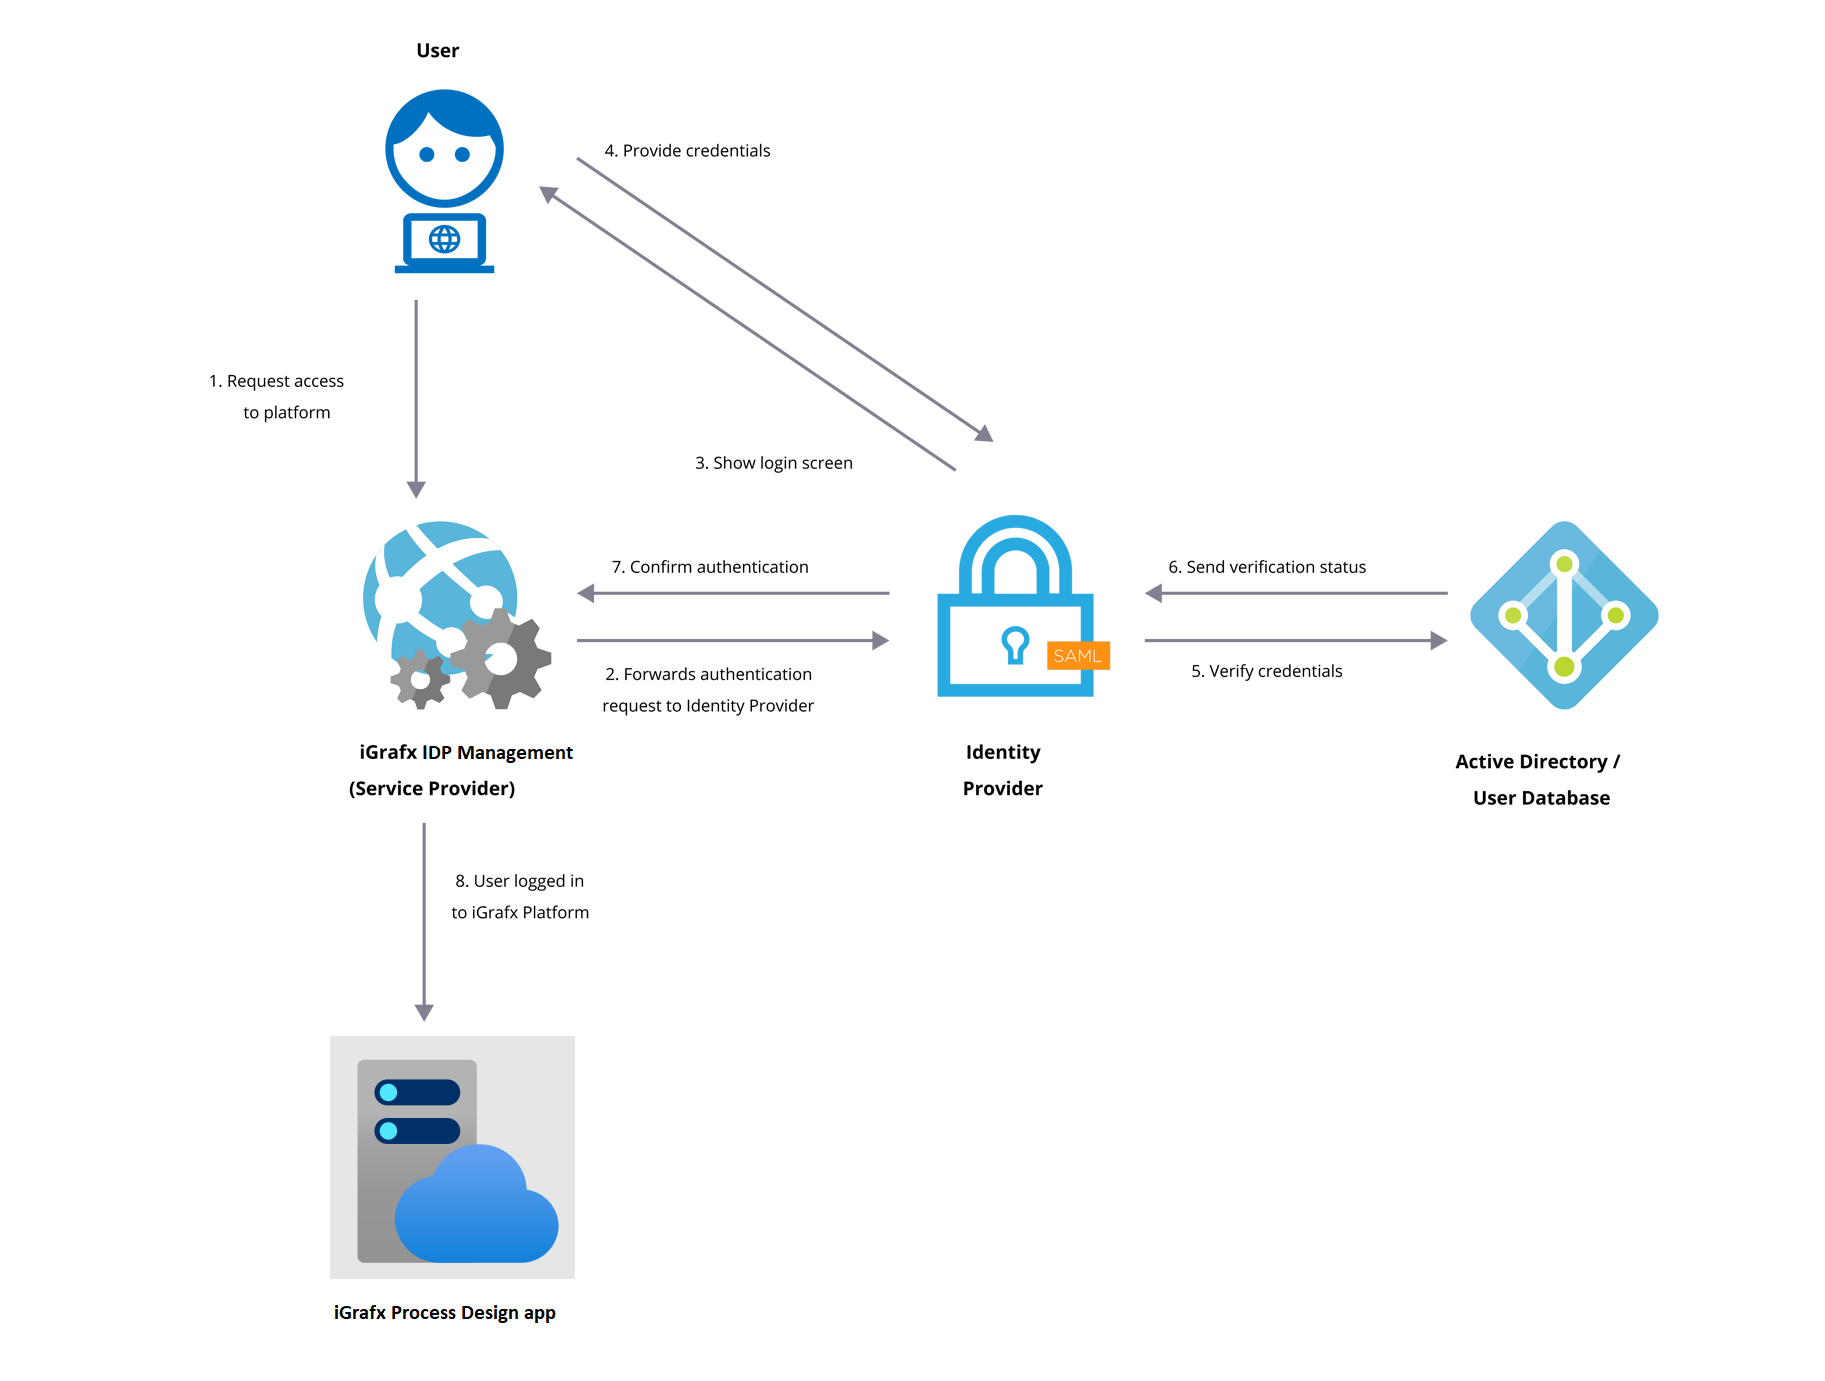
Anforderungen
- Ein SAMLSAML Ein XML-basierter Standard für den Austausch von Authentifizierungs- und Autorisierungsdaten zwischen einem Identitätsanbieter und einem Dienstanbieter. Process360 Live unterstützt SAML 2.0 für SSO.-2.0-kompatibler Identitätsanbieter.
- Ein NameID-Format mit E-Mail-Adresse.
- Die Tenant ID, die Ihr iGrafx-Support-Team bereitstellt.
- Benutzer des Desktop Client müssen sich zusätzlich einmal bei der Webanwendung anmelden, bevor sie sich zum ersten Mal über den Client anmelden. Die Abfragen zur Endbenutzer-Lizenzvereinbarung und zur Anzeigesprache bei der ersten Anmeldung unterbrechen sonst die Anmeldung des Clients. Siehe Den Desktop Client mit einem Repository verbinden.
Verwandte Aufgaben und Referenzen
Folgen Sie dem Leitfaden für Ihren Identitätsanbieter: