Kerberos-SSO funktioniert nach dem Update auf iGrafx Platform 18.x nicht mehr
Nach dem Update auf Version 18 oder höher funktioniert Kerberos-SSOSSO Ein Authentifizierungsverfahren, bei dem sich Benutzer einmal bei einem Identitätsanbieter anmelden und dann auf Process360 Live zugreifen, ohne ihre Anmeldedaten erneut einzugeben. möglicherweise nicht mehr. In der Datei igrafx_server.log sehen Sie den Fehler "negotiate header was invalid", gefolgt von "Encryption type RC4 with HMAC is not supported/enabled" oder einem ähnlichen Fehler. Der Grund: Java hat mit Release 11.0.17 die Unterstützung für HMAC- und 3DES-Verschlüsselung eingestellt. Um das Problem zu beheben, müssen Sie die AES128/AES256-Verschlüsselung für Kerberos aktivieren.
Schritt-für-Schritt-Anleitung:
- Öffnen Sie „Active Directory Users and Computers“, und suchen Sie das Dienstkonto, das für Kerberos verwendet wird. Wenn Sie nicht mehr wissen, welches Dienstkonto verwendet wurde, öffnen Sie Ihre Datei igrafx.properties, um den SPN zu ermitteln (im Beispiel-Screenshot unten lautet der SPN
HTTP/yourdomain.local@YOURDOMAIN.LOCAL). Führen Sie dann eine erweiterte Suche mit „logon name starts with“ durch, und suchen Sie nach dem SPN.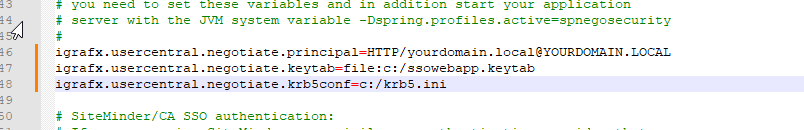
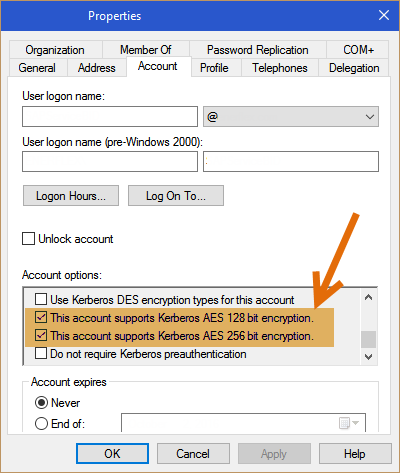
- Öffnen Sie die Kontoeigenschaften, gehen Sie zur Registerkarte „User Account“, und aktivieren Sie in den Kontooptionen beide Optionen für „This account supports Kerberos AES128/AES256 encryption“:
- Erstellen Sie die Kerberos-Keytab-Datei neu, wie unter Kerberos (SPNEGO) beschrieben
- Kopieren Sie die neu erstellte Keytab-Datei auf Ihren iGrafx-Server (Dateiname und Speicherort sind in der Datei igrafx.properties angegeben), und starten Sie den iGrafx-Dienst neu.