Schritte zur Behebung von Log4j 2 CVE-2021-44228 & CVE-2021-45046 ohne Upgrade
Die folgenden Schritte entschärfen zwar die unter CVE-2021-44228 & CVE-2021-45046 gemeldete Schwachstelle, aber wenn Sie bei einer älteren Version bleiben, sind Sie weiterhin anfällig für andere CVEs, die seitdem behoben wurden. Wir empfehlen daher ein Upgrade auf die neueste Softwareversion.
Wenn Sie nicht auf iGrafx Platform 17.8.3.832.3680 oder neuer aktualisieren können, um die Schwachstelle https://nvd.nist.gov/vuln/detail/CVE-2021-44228 und https://nvd.nist.gov/vuln/detail/CVE-2021-45046 zu beheben, und Ihre Plattformversion mindestens 16.2 ist, gehen Sie wie folgt vor:
-
Suchen Sie das Installationsverzeichnis Ihrer iGrafx Platform.
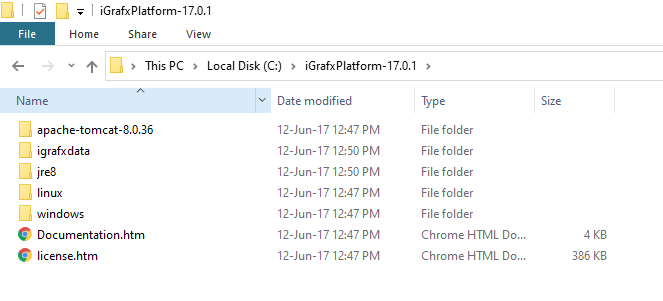
-
Wechseln Sie in den Ordner
apache-tomcat-x.x.xx\igrafx\iGrafxWebApp\WEB-INF\lib.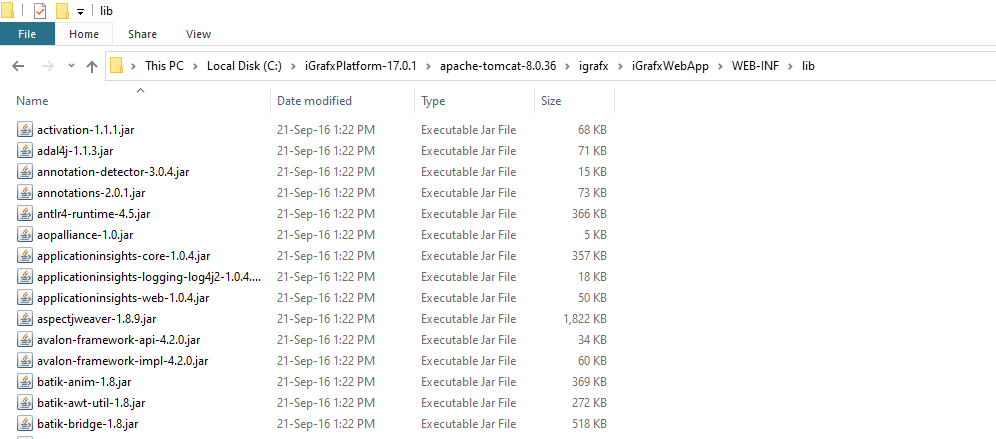
-
Suchen Sie die Datei
log4j-core-2.5.jar(die Versionsnummer kann abweichen) und benennen Sie sie inlog4j-core-2.5.zipum.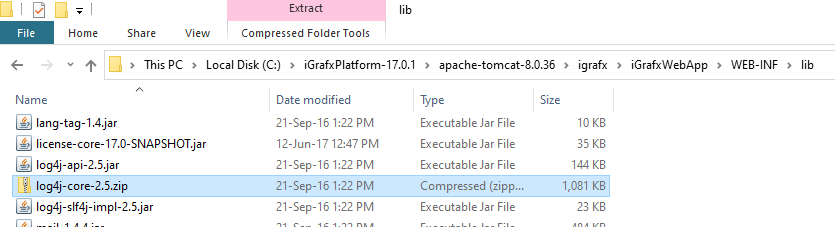
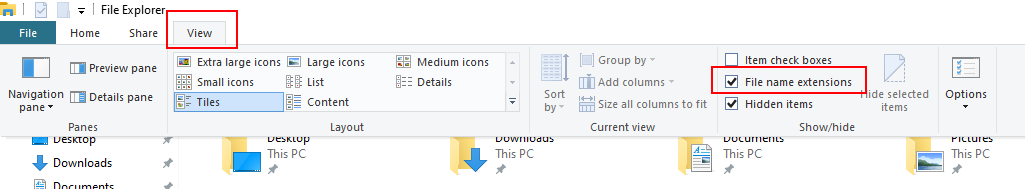
Wenn Sie die Datei nicht umbenennen können, stellen Sie sicher, dass Dateinamenerweiterungen eingeblendet sind:
-
Entpacken Sie die Datei in ein Verzeichnis. Es sollte ungefähr so aussehen:
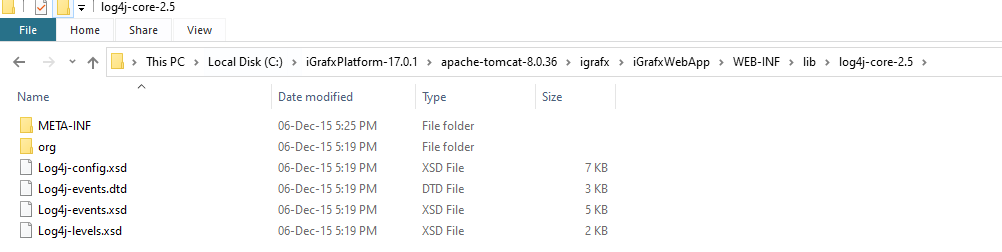
-
Wechseln Sie in den Ordner
org\apache\logging\log4j\core\lookupund löschen Sie die DateiJndiLookup.class.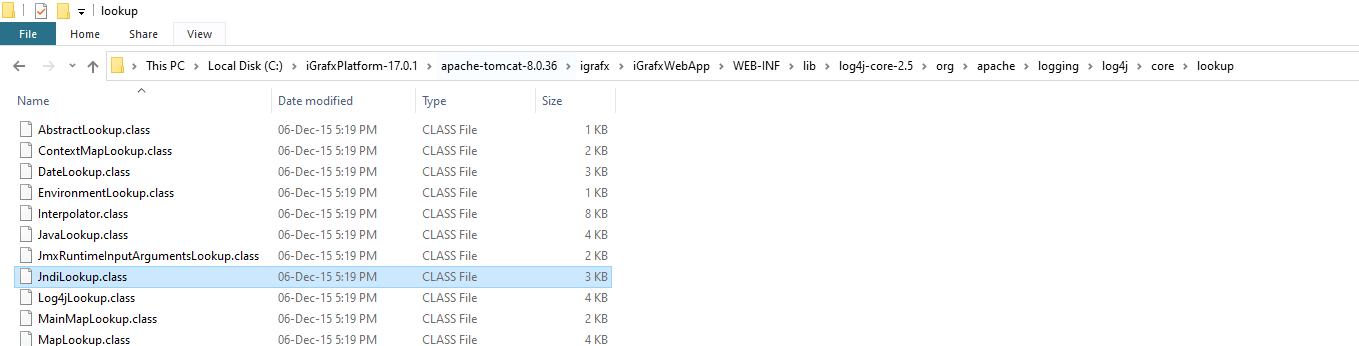
-
Kehren Sie zum Stammordner zurück und packen Sie die Bibliothek wieder als ZIP: Markieren Sie alle 6 Ordner/Dateien, klicken Sie mit der rechten Maustaste und wählen Sie
Send to→Compressed (zipped) folder.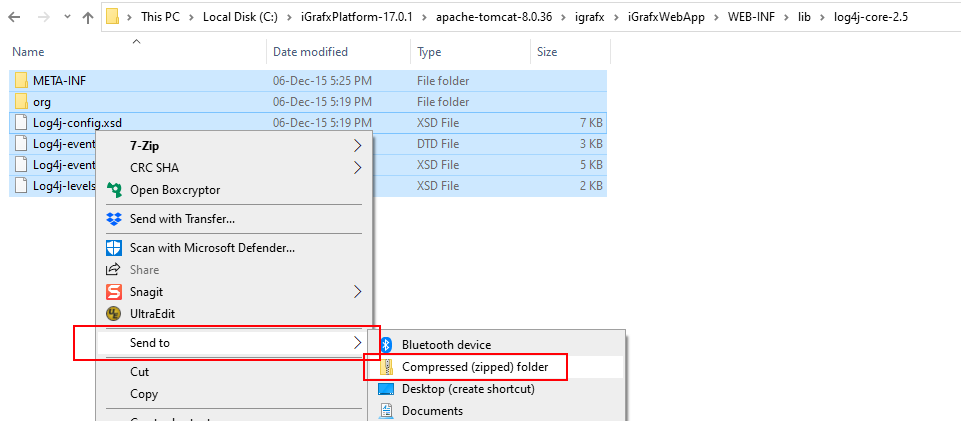
-
Benennen Sie die entstandene ZIP-Datei wieder in
log4j-core-2.5.jarum.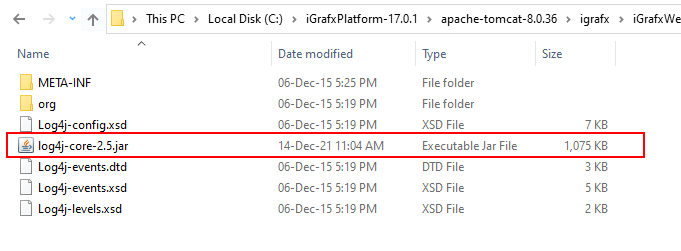
-
Verschieben Sie die Datei
log4j-core-2.5.jarzurück in den Ordnerapache-tomcat-x.x.xx\igrafx\iGrafxWebApp\WEB-INF\libund löschen Sie Ihren temporär entpackten Ordner. -
Löschen Sie die Datei
log4j-core-2.5.zipim selben Ordner.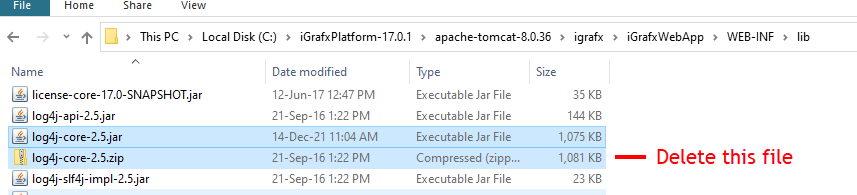
-
Starten Sie Ihre Plattform neu.
Info:
Das Entfernen dieser Klasse hat keine negativen Auswirkungen auf die Protokolle, da die Plattform diese Funktion nicht verwendet.