Microsoft Entra ID – SAML-Einrichtung mit iGrafx Identity
Konfigurieren Sie Microsoft Entra ID (früher Azure AD) als SAMLSAML Ein XML-basierter Standard für den Austausch von Authentifizierungs- und Autorisierungsdaten zwischen einem Identitätsanbieter und einem Dienstanbieter. Process360 Live unterstützt SAML 2.0 für SSO.-Identitätsanbieter für die iGrafx Identity Solution.
Voraussetzungen
- Zugriff auf das Azure-Portal mit der Berechtigung, eine Unternehmensanwendung zu erstellen.
- Ihre Tenant ID und die regionsspezifische Antwort-URL von iGrafx (unten als YourTenant verwendet).
Schritte
Die Unternehmensanwendung erstellen
-
Suchen und wählen Sie im Azure-Portal Enterprise applications.
-
Klicken Sie auf New application.
-
Klicken Sie auf der Seite „Microsoft Entra Gallery“ auf Create your own application.
-
Geben Sie einen Namen für die Anwendung ein.
-
Wählen Sie Integrate any other application you don't find in the gallery (Non-gallery).
-
Klicken Sie auf Create.
-
Öffnen Sie in der neuen Unternehmensanwendung das Blatt Single sign-on.
-
Wählen Sie SAMLSAML Ein XML-basierter Standard für den Austausch von Authentifizierungs- und Autorisierungsdaten zwischen einem Identitätsanbieter und einem Dienstanbieter. Process360 Live unterstützt SAML 2.0 für SSO..
-
Klicken Sie auf Edit, um SAMLSAML Ein XML-basierter Standard für den Austausch von Authentifizierungs- und Autorisierungsdaten zwischen einem Identitätsanbieter und einem Dienstanbieter. Process360 Live unterstützt SAML 2.0 für SSO. zu konfigurieren.
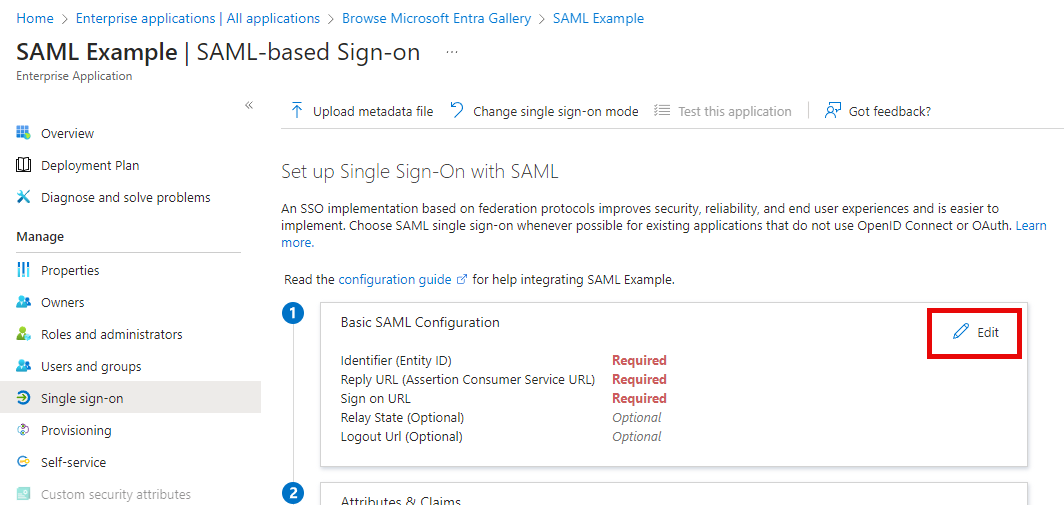
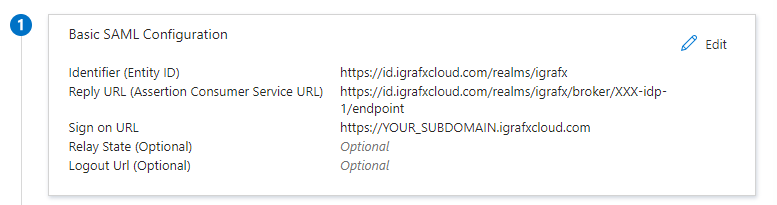
Die grundlegenden SAML-Einstellungen für Ihre Region konfigurieren
Verwenden Sie die Werte für Ihre Region. Die Adresse, an die Ihre Plattform Sie bei der Anmeldung weiterleitet, zeigt, welche Region das ist.
Europa / EMEA (id.igrafxcloud.eu):
- Identifier (Service Provider Entity ID):
https://id.igrafxcloud.eu/realms/igrafx - ACS / Reply URL:
https://id.igrafxcloud.eu/realms/igrafx/broker/YourTenant-idp-1/endpoint(iGrafx stellt Ihre spezifische Reply URL bereit). - Sign on URL:
https://YOUR_SUBDOMAIN.igrafxcloud.com
Asien-Pazifik (APAC) (id.igrafxcloud.jp):
- Identifier (Service Provider Entity ID):
https://id.igrafxcloud.jp/realms/igrafx - ACS / Reply URL:
https://id.igrafxcloud.jp/realms/igrafx/broker/YourTenant-idp-1/endpoint(iGrafx stellt Ihre spezifische Reply URL bereit). - Sign on URL:
https://YOUR_SUBDOMAIN.igrafxcloud.com
NA und LATAM (id.igrafxcloud.com):
- Identifier (Service Provider Entity ID):
https://id.igrafxcloud.com/realms/igrafx - ACS / Reply URL:
https://id.igrafxcloud.com/realms/igrafx/broker/YourTenant-idp-1/endpoint(iGrafx stellt Ihre spezifische Reply URL bereit). - Sign on URL:
https://YOUR_SUBDOMAIN.igrafxcloud.com
Klicken Sie auf Save.
Abschließen und die Metadaten senden
-
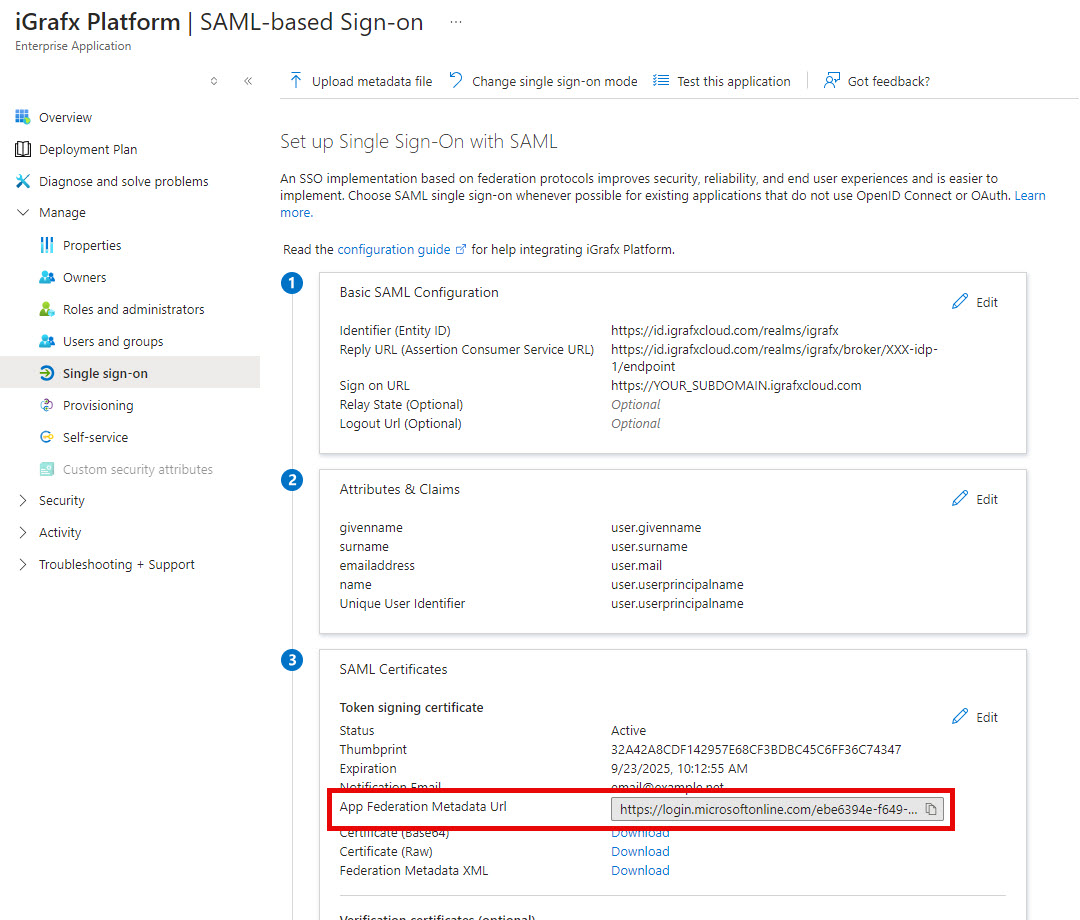
Der Abschnitt Attributes & Claims ist in der Regel korrekt – lassen Sie ihn unverändert.
-
Kopieren Sie die SAMLSAML Ein XML-basierter Standard für den Austausch von Authentifizierungs- und Autorisierungsdaten zwischen einem Identitätsanbieter und einem Dienstanbieter. Process360 Live unterstützt SAML 2.0 für SSO. metadata URL (über die Kopierschaltfläche in diesem Abschnitt), um sie iGrafx zu übermitteln.
-
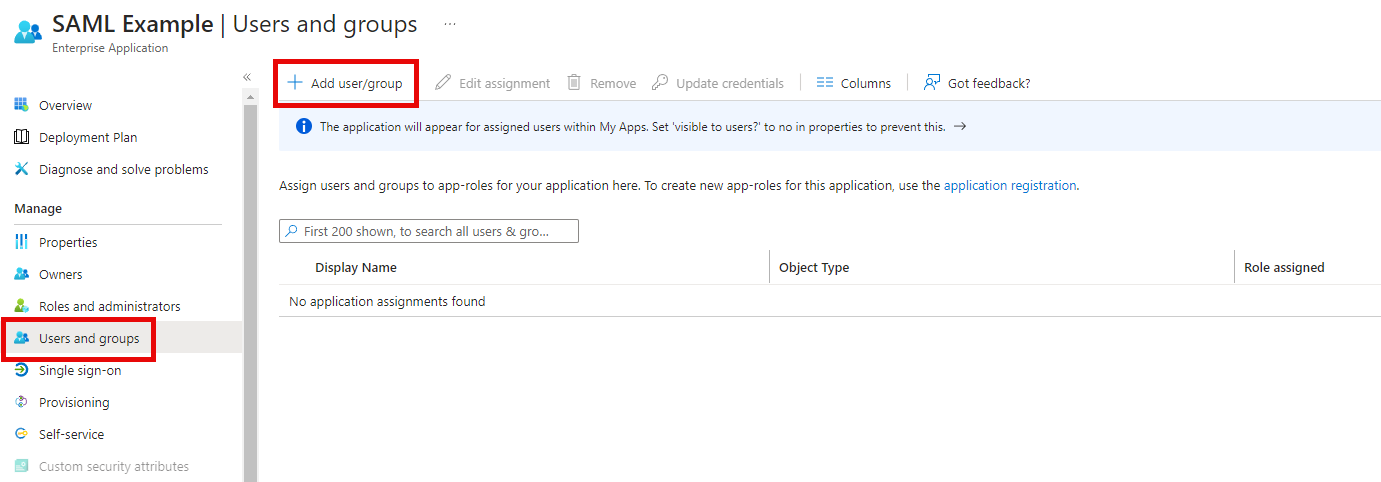
Konfigurieren Sie die Gruppen und Benutzer, die SSOSSO Ein Authentifizierungsverfahren, bei dem sich Benutzer einmal bei einem Identitätsanbieter anmelden und dann auf Process360 Live zugreifen, ohne ihre Anmeldedaten erneut einzugeben. mit der Unternehmensanwendung verwenden dürfen.
-
Nachdem Sie die Metadaten-URL an iGrafx gesendet haben, konfiguriert das iGrafx-Team die iGrafx IdentityiGrafx Identity Der Identitäts- und Zugriffsverwaltungsdienst von iGrafx, der die Authentifizierung zwischen den Identitätsanbietern der Kunden und den Komponenten von Process360 Live vermittelt. Solution und teilt Ihnen mit, wann Sie testen können.